
Perché le tue email finiscono in spam anche quando il contenuto è perfetto? Ecco cosa puoi fare per evitarlo (spiegato con esempi pratici)
Quante volte hai trovato email di aziende che segui (e vorresti leggere) nella cartella spam?
Immagino spesso. Quindi è naturale chiedersi:
Ma le email che invio ai miei clienti stanno davvero arrivando nella posta in entrata?
Le email che finiscono in spam sono un problema più diffuso di quanto sembri: secondo i dati riportati da Statista, quasi una email su due inviata ogni giorno nel mondo finisce classificata come spam.
Ma i filtri antispam non sono nemici del tuo business: sono sistemi di protezione che ogni giorno analizzano miliardi di messaggi per decidere due cose molto semplici: questo mittente è affidabile? e chi lo riceve vuole davvero riceverlo?
Se la risposta a entrambe è sì, i filtri antispam lavorano per te, non contro di te. In questa guida ti mostriamo come trasformarli in alleati. Per riuscirci, gli aspetti da curare sono 4:
- l’identità del tuo dominio,
- la qualità della lista,
- il contenuto delle email,
- la costanza nel tempo.
Li vediamo uno per uno, con esempi concreti da applicare subito. Iniziamo!
Preferisci vedere un video sull’argomento?
Abbiamo parlato di come evitare i filtri antispam nell’email marketing sul nostro canale YouTube 👇

Come funzionano davvero i filtri antispam: la tecnologia dietro la posta indesiderata
Fino a qualche anno fa i filtri antispam funzionavano più o meno come un buttafuori con una lista alla mano: se il tuo messaggio conteneva certe parole vietate, restavi fuori.
I primi filtri, basati su regole statiche e liste nere di parole (“gratis”, “vincita”, “urgente”), erano quindi piuttosto facili da aggirare: ed è da qui che nasce il mito, ancora molto diffuso, secondo cui basterebbe evitare certe parole per non finire mai in spam.
Oggi, i filtri più usati, come quelli di Gmail, Outlook e Yahoo, osservano la tua storia e il tuo comportamento nel tempo: quante persone aprono le tue email, quante cliccano, quante si disiscrivono o ti segnalano come spam. In base a questo decidono quanto fidarsi di te, ancora prima di leggere cosa hai scritto nel messaggio.
Ma voglio farti un esempio concreto.
Supponiamo che ogni mese invii la tua newsletter agli stessi 5.000 iscritti, la maggior parte la apre, qualcuno clicca sui link, pochissimi si disiscrivono: agli occhi di Gmail stai costruendo una reputazione solida, ed è probabile che le tue prossime email finiscano dritte in inbox anche se contengono la parola “sconto” o “offerta”.
Se invece un giorno decidi di comprare una lista di 50.000 contatti e invii a tutti la stessa promozione, gran parte di loro non ti conoscerà. Il risultato?
Pochissime aperture, qualche segnalazione come spam, magari qualche indirizzo inesistente che genera un errore di recapito (il cosiddetto *bounce*). Quello stesso giorno la tua reputazione crolla, e da quel momento anche le email che invii ai tuoi contatti più fedeli rischiano di essere filtrate, perché il danno non colpisce solo la singola campagna ma l’intero mittente.
Questo spiega perché provare a “ingannare” i filtri con trucchi di scrittura sia inutile, e spesso controproducente: i sistemi più usati si basano su machine learning che si aggiorna in base al comportamento reale delle persone, non su una lista statica di parole proibite. L’unica strategia che funziona davvero è costruire, invio dopo invio, quattro elementi fondamentali.
Vediamoli insieme.
1. SPF, DKIM e DMARC: come dimostrare che sei un mittente affidabile
Immagina di ricevere un pacco da un corriere che, quando gli chiedi un documento, si rifiuta di mostrartelo: probabilmente non lo faresti entrare in casa. Per un filtro antispam la tua email è quel corriere: prima di farla entrare in inbox, vuole sapere chi sei davvero. A verificarlo ci pensano tre protocolli tecnici: SPF, DKIM e DMARC. Non serve conoscerli a fondo per usarli bene: basta sapere cosa fa ciascuno.
SPF funziona come la carta d’identità del tuo dominio.
È un elenco dei server autorizzati a inviare email a tuo nome, pubblicato online insieme alle altre informazioni tecniche del tuo dominio (in un formato che si chiama record TXT del DNS). In pratica si presenta come una riga di testo simile a questa (i valori vanno sempre sostituiti con quelli reali del tuo provider):
v=spf1 include:spf.emailchef.com -all
Se domani qualcuno provasse a spedire email fingendo di essere “info@tuobrand.it” da un server non autorizzato, SPF permetterebbe al provider di accorgersene e di trattare quel messaggio con sospetto.
DKIM aggiunge una firma digitale univoca a ogni email che invii, generata automaticamente dal tuo provider al momento della spedizione. Quando il messaggio arriva a destinazione, il server del destinatario ricalcola quella firma e la confronta con quella originale: se corrispondono, vuol dire che nessuno ha alterato il contenuto durante il tragitto. Funziona un po’ come il sigillo di garanzia su un prodotto in fabbrica: se lo trovi intatto quando apri la confezione, sai che nessuno l’ha manomesso prima di te.
DMARC, infine, entra in gioco quando i controlli di SPF o DKIM falliscono, cioè quando uno dei due non riesce a confermare che il messaggio sia davvero legittimo.
È la regola che dice al provider cosa fare in quel caso: in un certo senso è il “direttore” che coordina i due protocolli precedenti. Anche DMARC è un record pubblicato online insieme alle informazioni tecniche del tuo dominio, e può assumere tre livelli di severità crescente:
- p=none: monitora soltanto, senza bloccare nulla. Utile nella fase iniziale, quando vuoi solo raccogliere dati senza correre rischi.
- p=quarantine: i messaggi sospetti vengono dirottati in spam.
- p=reject: i messaggi sospetti vengono bloccati del tutto, e non arrivano nemmeno alla cartella spam del destinatario.
Facciamo un esempio: se un truffatore provasse a inviare email fingendo di essere “assistenza@tuobrand.it” per un tentativo di phishing, con DMARC impostato su p=reject quel messaggio non arriverebbe mai a destinazione, perché fallirebbe sia SPF sia DKIM e il tuo dominio avrebbe già detto ai provider come comportarsi in questo caso.
La pratica più diffusa è partire da p=none per qualche settimana, osservare i report che DMARC invia automaticamente, e passare poi gradualmente a p=quarantine e infine a p=reject una volta certi che tutti i propri invii legittimi siano correttamente autenticati.
Non hai mai configurato questi record?
Scopri come autenticare il tuo dominio, dove trovare i valori di SPF, DKIM e DMARC specifici per Emailchef e come inserirli nel pannello DNS del tuo provider.
Dal 2024 Gmail e Yahoo hanno reso obbligatoria la configurazione di SPF, DKIM e DMARC per chi invia più di 5.000 email al giorno. Insieme a questi tre protocolli, richiedono anche altri due requisiti meno noti.
Il primo è un link di disiscrizione one-click, che permette al destinatario di cancellarsi con un solo clic senza dover fare altro.
Il secondo è un tasso di segnalazioni spam basso: la soglia massima consentita è dello 0,3%, ma l’obiettivo consigliato è restare sotto lo 0,1%. In pratica significa non più di 1-3 persone su 1.000 che segnalano la tua email come indesiderata.
Vale comunque la pena configurare SPF, DKIM e DMARC anche se invii molte meno email di 5.000 al giorno: è un lavoro che si fa una volta sola e continua a proteggerti su ogni invio futuro.
2. Double opt-in: come costruire una lista di contatti davvero interessati
Pensa a due liste diverse: da una parte 5.000 iscritti che aprono le tue email, cliccano sui link e raramente si disiscrivono; dall’altra 50.000 contatti acquistati che non ti conoscono. La vera differenza tra i due non sta nel numero, ma nel consenso: i primi hanno scelto loro di riceverti, i secondi no. I filtri osservano come le persone reagiscono alle tue email: quante le aprono, quante cliccano sui link, quante si disiscrivono o le segnalano come spam. Ogni singola azione contribuisce a costruire, o a danneggiare, la tua reputazione di mittente.
Il modo più efficace per partire con il piede giusto è il cosiddetto double opt-in: quando qualcuno compila il tuo form di iscrizione, non entra subito in lista, ma riceve un’email con un link su cui deve cliccare per confermare. Una come quella qui sotto per intenderci 👇
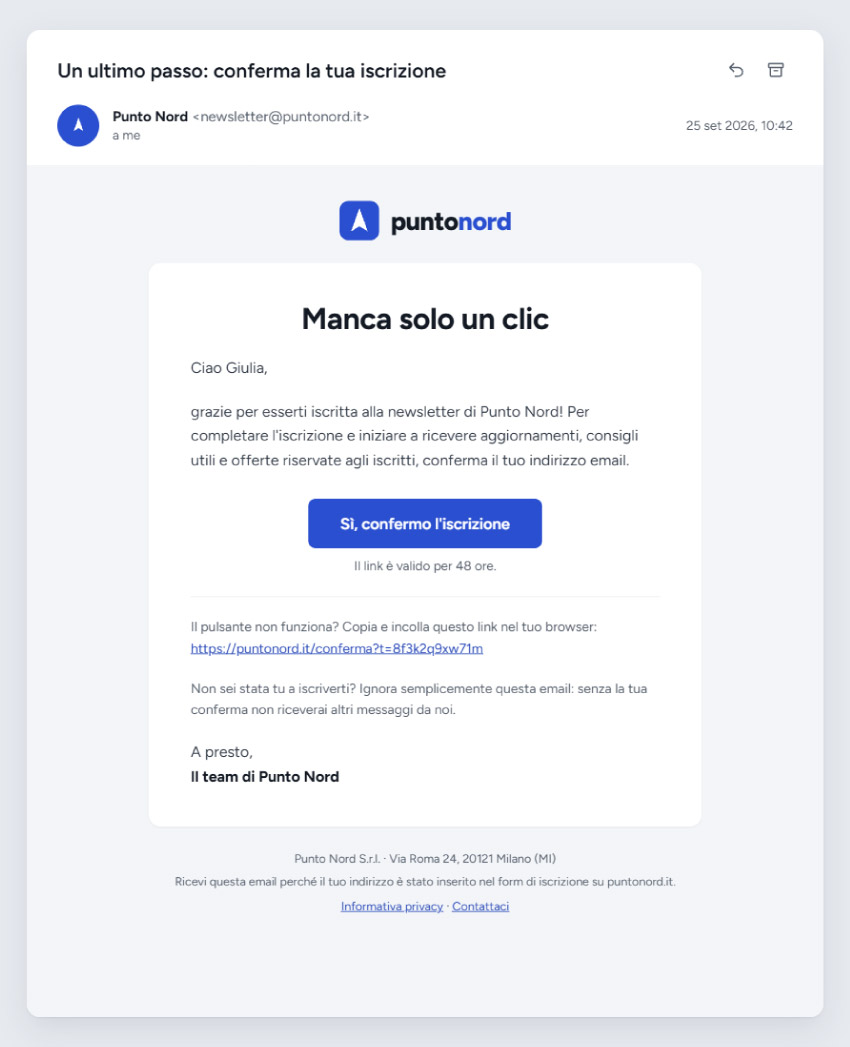
A cosa serve? Te lo spiego con un esempio.
Maria si iscrive alla newsletter di un e-commerce di prodotti per la casa lasciando per errore “maria.rossi@gmial.com” invece di “gmail.com”. Con il single opt-in, quell’indirizzo sbagliato entrerebbe comunque in lista, genererebbe un bounce a ogni invio e comincerebbe silenziosamente a danneggiare la reputazione del dominio. Con il double opt-in, l’email di conferma non arriverebbe mai a destinazione (perché l’indirizzo non esiste) e quel contatto non entrerebbe mai in lista: un problema evitato ancora prima che si presenti.
Sembra un passaggio in più che potrebbe scoraggiare qualche iscrizione, ed è vero: in genere le liste costruite in double opt-in crescono un po’ più lentamente. Ma chi supera questo secondo click è quasi sempre una persona realmente interessata, e questo si riflette direttamente sui numeri: secondo le ultime analisi di Litmus, le liste costruite in double opt-in registrano generalmente tassi di apertura, di click e di deliverability più alti rispetto a quelle in single opt-in.
Se ti interessa saperne di più, ne abbiamo parlato più nel dettaglio nell’articolo I 3 principali vantaggi del double opt-in.
E per quanto riguarda le liste acquistate?
Qui vale la pena essere diretti: sono quasi sempre un pessimo affare.
Immagina di comprare 10.000 contatti “in target” da un fornitore poco trasparente. Non hai modo di sapere quanti di quegli indirizzi sono ancora attivi, quanti sono stati inseriti apposta come trappole per individuare mittenti scorretti (le cosiddette *spam trap*: indirizzi email creati o riattivati esclusivamente per catturare chi invia a liste non pulite), quanti apparterranno a persone che non hanno mai sentito parlare di te e segnaleranno il messaggio come indesiderato al primo invio.
Basta superare, anche per un solo invio, la soglia dello 0,3% di segnalazioni spam fissata da Google per chi invia grandi volumi, ed è il dominio intero, non la singola campagna, a pagarne le conseguenze nelle settimane successive.
3. Oggetto e contenuto: come scrivere email che sembrano scritte da una persona
I filtri antispam leggono anche cosa scrivi e come lo impagini. Ma non nel modo semplicistico che si immagina spesso: la storia secondo cui basterebbe evitare la parola “gratis” per non finire in spam è in gran parte un mito, un retaggio dei filtri di vent’anni fa.
Oggi a fare la differenza è lo stile complessivo del messaggio, e quanto è coerente con quello che il destinatario si aspetta di ricevere.
Ti faccio un esempio.
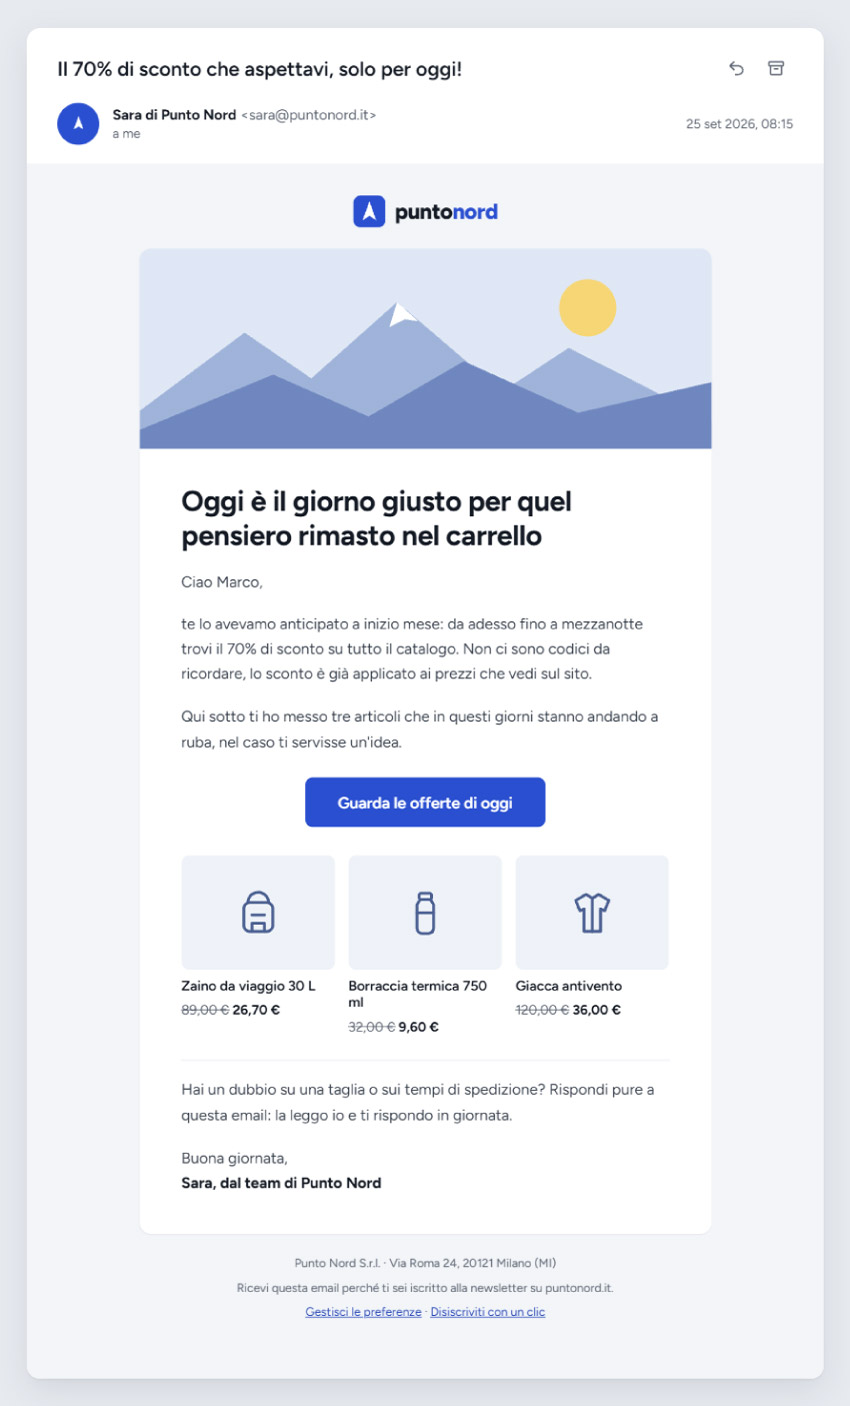
Questi due oggetti vengono usati per la stessa email con la stessa promozione:
OFFERTA IMPERDIBILE!!! SCONTO 70% SOLO OGGI!!! CLICCA SUBITO
Il 70% di sconto che aspettavi, solo per oggi!
Trovi altre formule pronte all’uso nel nostro approfondimento Oggetto email: 5 formule di copywriting per aumentare il tasso di apertura.
Ma anche la struttura del tuo messaggio conta.
Un’email composta da un’unica, grande immagine (magari con tutto il testo incorporato dentro la grafica, come si faceva spesso anni fa nelle cartoline promozionali) viene letta male sia dai filtri, che non riescono ad analizzarne il contenuto testuale, sia dagli smartphone, che spesso bloccano le immagini di default finché l’utente non decide di caricarle. Il destinatario, nel frattempo, vede solo un riquadro vuoto.
Meglio un buon equilibrio tra testo scritto e immagini di supporto, e ricorda sempre di compilare il testo alternativo (*alt text*) delle immagini: aiuta sia l’accessibilità sia la leggibilità da parte dei filtri quando le immagini non vengono caricate.
Un discorso simile vale anche per gli allegati: mandare un PDF può sembrare comodo, ma dal punto di vista di un filtro antispam un allegato è un rischio potenziale (potrebbe nascondere un virus) che non ha modo di verificare in anticipo.
La soluzione più semplice è quasi sempre sostituirlo con un link che porta a una pagina dove il file può essere scaricato: ne abbiamo parlato nell’articolo Allegati nelle e-mail per il marketing? Brutta idea: meglio sostituirli con dei collegamenti.
Lo stesso vale per i link accorciati (tipo bit.ly generici): gli spammer li usano spesso per nascondere la vera destinazione di un collegamento, quindi molti filtri li trattano con sospetto. Meglio un link diretto e leggibile al tuo dominio.
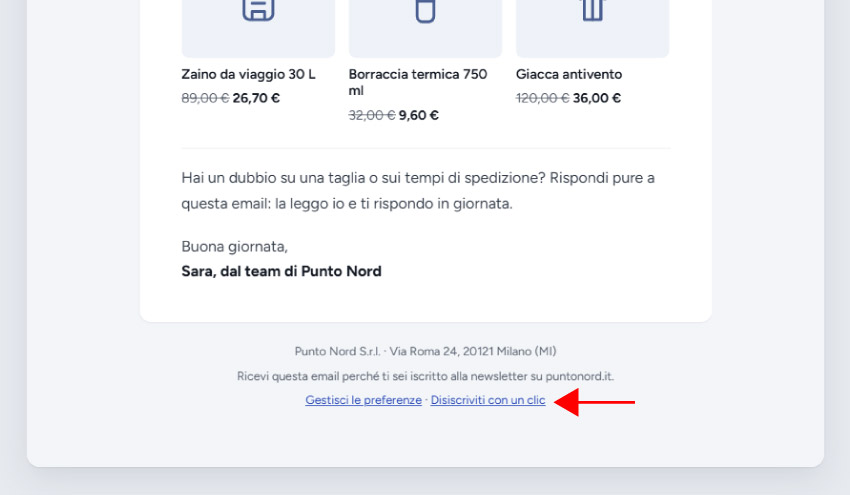
E poi c’è un elemento che dal 2024 non è più solo una buona pratica, ma un requisito tecnico vero e proprio: il link di disiscrizione one-click.
Gmail e Yahoo richiedono che ogni email di marketing permetta al destinatario di disiscriversi con un solo clic, senza dover fare login o confermare nulla. Tecnicamente, questo significa includere un piccolo pezzo di codice nel messaggio, ed elaborare le richieste di disiscrizione entro due giorni.
Non è solo un obbligo tecnico e di legge: anche il GDPR lo richiede, per garantire trasparenza verso chi riceve le tue email. È soprattutto un modo per permettere a chi non è più interessato di andarsene in modo semplice, senza doverti segnalare come spam pur di non ricevere più tue email. E come abbiamo visto, una segnalazione spam danneggia la tua reputazione molto più di una semplice disiscrizione.
Con Emailchef non devi preoccupartene: il link di disiscrizione one-click è già incluso automaticamente in ogni campagna che invii.
4. Costanza e frequenza: come costruire nel tempo la fiducia dei filtri antispam
I primi tre aspetti che abbiamo visto si sistemano una volta per tutte: configuri l’autenticazione del dominio, adotti un metodo per costruire la lista, prendi delle buone abitudini di scrittura. La costanza, invece, è ben diversa: non è qualcosa che fai una volta e basta, ma che ripeti nel tempo, invio dopo invio. Proprio per questo è l’aspetto che si trascura più spesso.
Riguarda in particolare tre cose:
- come parti con un dominio nuovo,
- con quale regolarità scrivi ai tuoi iscritti,
- quanto ti prendi cura della tua lista nel tempo.
- Come partire con un dominio o un IP nuovo
Se hai appena configurato un nuovo dominio o un nuovo indirizzo IP di invio, non hai ancora nessuna storia di invii alle spalle. I provider di posta, come Gmail, Outlook e Yahoo, non sanno ancora se sei un mittente affidabile, e lo capiscono osservando come ti comporti nei primi invii.
Se in questa fase mandi subito 20.000 email tutte insieme, il tuo comportamento è indistinguibile da quello di uno spammer, che tipicamente sfrutta un dominio nuovo per inviare il più possibile prima di essere bloccato. Per questo conviene seguire un processo chiamato warm-up: si parte con volumi bassi, indicativamente 300-500 email al giorno, inviate ai contatti più recenti e più coinvolti, e si aumenta gradualmente il volume di circa il 20-30% al giorno nell’arco di alcune settimane, fino a raggiungere il volume desiderato. Una crescita lenta e prevedibile come questa è ciò che permette ai provider di costruire fiducia nei tuoi confronti, invio dopo invio.
- Una frequenza di invio regolare
Superata questa fase iniziale, la costanza riguarda anche quanto spesso scrivi ai tuoi iscritti. Se lo fai ogni due mesi, molti di loro faranno fatica a ricordarsi di essersi iscritti quando arriva la tua email, e la probabilità che ti cancellino, o peggio ti segnalino come spam, sale parecchio. Una cadenza regolare, settimanale o mensile che sia, aiuta le persone a riconoscerti e ad aspettarsi il tuo messaggio.
- L'igiene periodica della lista
Infine, dedica periodicamente qualche minuto a controllare chi, nella tua lista, non è più attivo. Un contatto che non apre le tue email da sei mesi probabilmente non ti sta più leggendo. Prima di rimuoverlo, vale la pena tentare una campagna di riattivazione dei contatti mirata, magari con un incentivo o semplicemente chiedendogli se è ancora interessato: un oggetto diretto come “Ci manchi: vuoi ancora ricevere le nostre email?” funziona spesso meglio di un’ennesima promozione generica.
Le stesse pratiche che ti tengono fuori dallo spam fanno bene al tuo email marketing
Abbiamo visto i quattro aspetti che decidono se le tue email arrivano in inbox o finiscono in spam: l’identità del tuo dominio, la qualità della lista, il contenuto che scrivi, la costanza con cui invii.
Nessuno di questi, da solo, ti garantisce la posta in arrivo. È la combinazione di tutti e quattro, mantenuta nel tempo, a fare davvero la differenza: un dominio autenticato ma con una lista comprata non basta, così come una lista pulita non serve a molto se il dominio non è mai stato autenticato.
Vale la pena notare una cosa: quasi tutto quello che abbiamo visto in questa guida non serve solo a evitare i filtri antispam. Una lista di contatti che ti hanno scelto davvero, un contenuto scritto con onestà, una frequenza di invio che le persone si aspettano, sono anche gli ingredienti di un’email marketing che funziona, a prescindere da dove finiscono le tue email.
I filtri antispam, in un certo senso, non fanno che misurare quanto seriamente ti prendi cura di chi ti legge: le stesse scelte che ti proteggono dallo spam sono quelle che, nel tempo, migliorano anche i tuoi risultati.
Se hai poco tempo per sistemare tutto subito, un ordine ragionevole per partire è questo:
- prima l’autenticazione del dominio (si fa una volta sola, e da quel momento lavora per te su ogni invio);
- poi la verifica della tua lista attuale, alla ricerca di contatti inattivi o mai realmente iscritti;
- infine, con calma, il resto: oggetti più curati, un footer a norma, una cadenza di invio più regolare. Non serve fare tutto in un giorno. Basta iniziare, e continuare.
Con Emailchef hai una piattaforma che ti guida nella configurazione del dominio, gestisce per te double opt-in e link di disiscrizione, e ti accompagna con server 100% europei e assistenza in italiano.
Crea ora il tuo account gratuito e prova Emailchef gratis per 30 giorni!
Vuoi approfondire l’argomento?
Domande frequenti su filtri antispam e deliverability
Perché il contenuto è solo una delle variabili in gioco. Se il tuo IP o il tuo dominio hanno una reputazione compromessa, per invii passati poco corretti, un tasso di bounce alto, o una mancata autenticazione SPF/DKIM/DMARC, anche un’email scritta perfettamente può finire filtrata, perché il filtro giudica il mittente prima ancora di leggere il messaggio.
Sono i tre protocolli tecnici che autenticano il tuo dominio come mittente di email: SPF elenca i server autorizzati a inviare a tuo nome, DKIM firma digitalmente ogni messaggio per garantirne l’integrità, e DMARC dice ai provider cosa fare quando uno dei due controlli fallisce. Li trovi spiegati nel dettaglio, con esempi pratici, nella prima sezione di questa guida.
Un tasso di deliverability sano si aggira solitamente tra il 95% e il 99% delle email inviate che arrivano effettivamente a destinazione (inbox più spam, escludendo bounce e blocchi). Ma il dato da monitorare con più attenzione, soprattutto per chi invia grandi volumi, è il tasso di segnalazioni spam: Google fissa la soglia massima allo 0,3%, con un obiettivo consigliato dello 0,1%, cioè non più di 1-3 segnalazioni ogni 1.000 email consegnate.
Nella maggior parte dei casi sì. Comporta una crescita della lista più lenta, perché alcuni iscritti non completano la conferma, ma chi la completa è quasi sempre un contatto realmente interessato: questo si traduce in tassi di apertura e di click più alti nel tempo, come abbiamo visto nella sezione dedicata alla lista. Fanno eccezione i casi in cui il volume di nuovi iscritti è la priorità assoluta e la lista viene comunque gestita con un’igiene molto attenta.